ivan34502#: 5) Да изменения применяются не сразу, а раз в сутки, в задачах cron можно увеличить частоту проверки изменений
Вы правы - работать с iptables в hestia - удовольствие. Всё организовано просто и удобно. Создала нужные правила, проверила - все окей. И чего я раньше с ним работать боялась 😊
Иван, спасибо за помощь! Очень выручили 👍
Если не затруднит, подскажите, пожалуйста, команду в cron отвечающую за частоту проверки изменений?
С iptables я никогда не работала. Например в nginx можно сразу оборвать соединение (444) и затратить меньше ресурсов сервера. Но возможно, что iptables срабатывает до nginx-а и в результате уменьшается время ответа клиенту не попадающему под блокировку... Клиент попадающий под блокировку - проходит наименьший путь на сервере, а клиент непопадающий под блокировку - получает ответ сервера без лишней задержки.
конфликта не будет, от хотлинка Вы правила пишите в отдельный location с расширением файлов чтобы их не тянули, а вторым правилом ограничиваете вообще доступ к серверу (сайту). hostname лишнее
далее без единички
P.S. map-ы лучше в отдельный файл записывать в папке conf.d
Да, правила пишу в отдельный location.
По поводу отдельного файла в conf.d, поняла. Пока оставлю как есть, мне так проще-спокойнее.
Вы верно поняли ситуацию/задачу. Нагло воруют мои работы (шаблоны сайтов). Парсят с помощью программ, некоторые подключаются напрямую. Блокирую по user-агенту и referer. Понимаю, что данные способы малоэффективны и при желании эти блокировки можно обойти. Действую по мере своих знаний и возможностей, наблюдать за кражей молча не получается.
Подскажите, пожалуйста, не будет ли конфликта между правилами? Например, если referer не попадает под блокировку в map $http_referer, но при этом не проходит проверку в valid_referers. Или наоборот.
Может для моей задачи есть более элегантное решение?


ipset как раз и создан для того, чтобы не париться насчёт размером, там уже всё автоматически оптимизируется.
sudo /usr/local/hestia/bin/v-update-sys-queue daily
5) Да изменения применяются не сразу, а раз в сутки, в задачах cron можно увеличить частоту проверки изменений
Вы правы - работать с iptables в hestia - удовольствие. Всё организовано просто и удобно.
Создала нужные правила, проверила - все окей. И чего я раньше с ним работать боялась 😊
Иван, спасибо за помощь! Очень выручили 👍
Если не затруднит, подскажите, пожалуйста, команду в cron отвечающую за частоту проверки изменений?
У HestiaCP есть замечательный инструмент блокировки, сам пользуюсь.
В админке HestiaCP файрвол->Посмотреть списки ip->добавить список
Можно создать список, указав путь к своему файлу. Раз в сутки HestiaCP сама будет обращаться к этому файлу и обновлять список блокировок, очень удобно
Иван, раз знакомы с работой Hestia, то уточню пару моментов , если Вас не затруднит:
Насколько поняла, вначале нужно создать список для блокировки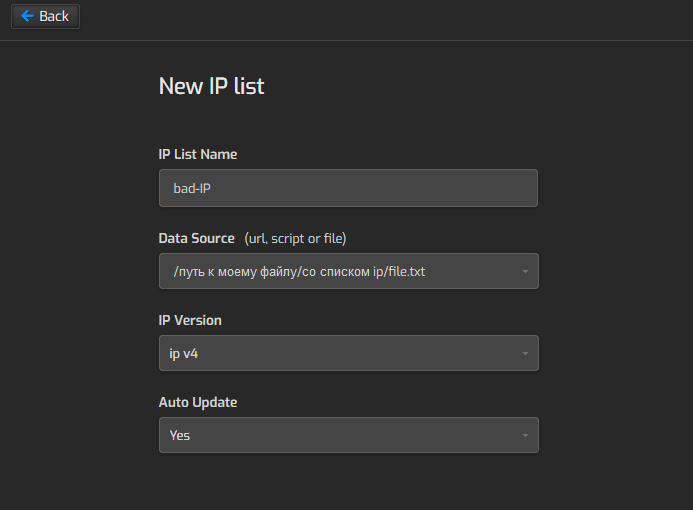
и затем его подключить
1. В какую папку на сервере лучше положить файл со списком или без разницы?
2. В правиле блокировки, какой протокол выбрать: TCP, UDP, ICMP? про них читала, но до конца так и не поняла какой лучше использовать
3. В строке Service что указать?
4. Если файлов несколько, то для каждого из них нужно создать отдельное правило?
5. Если Hestia обращается к файлу раз в сутки, то внесенные в файл изменения применятся не сразу, а только через сутки?
6. Какой ответ получит заблокированный ip: 403 или iptables оборвет соединение 444?
Спасибо всем отписавшимся, но всё же... пожалуйста, читайте название темы и сопровождающий пост ТС чтобы не создавать ненужные сообщения.
Меня больше интересует вопрос производительности, об этом написала постом выше. И пожалуйста, не разводите флуд, только по существу. Спасибо.
конфликта не будет, от хотлинка Вы правила пишите в отдельный location с расширением файлов чтобы их не тянули, а вторым правилом ограничиваете вообще доступ к серверу (сайту). hostname лишнее
далее без единички
P.S. map-ы лучше в отдельный файл записывать в папке conf.d
Да, правила пишу в отдельный location.
По поводу отдельного файла в conf.d, поняла. Пока оставлю как есть, мне так проще-спокойнее.
Вы верно поняли ситуацию/задачу.
Нагло воруют мои работы (шаблоны сайтов). Парсят с помощью программ, некоторые подключаются напрямую. Блокирую по user-агенту и referer. Понимаю, что данные способы малоэффективны и при желании эти блокировки можно обойти. Действую по мере своих знаний и возможностей, наблюдать за кражей молча не получается.
Ну какие проблемы, был хотлинк, будет дублирование ( скачивание ). ИКС сайта в минус
PS Кража контента, невозможно предотвратить запретами. Защитить возможно, но не запретами
Чуть чуть подумайте - что дает хотлинк в этом случае?
В итоге сделала через шаблон .tpl(stpl)
в секцию:
server {
...
location ~* ^.+\.(jpeg|jpg|png|svg|webp|gif|css)$ {
добавила конфигурацию:
Теперь возникла задача ограничить доступ по конкретным referer дополнительно.
Думаю сделать с помощью map.
1. В шаблоне .tpl(.stpl) в секцию server { прописать:
2. А в конфигурационном файле nginx.conf в секцию http { прописать:
map $http_referer $bad_referers {hostnames;
default 0;
~*(badsite1.com|badsite2.com) 1;
}
Может для моей задачи есть более элегантное решение?Подскажите, пожалуйста, не будет ли конфликта между правилами? Например, если referer не попадает под блокировку в map $http_referer, но при этом не проходит проверку в valid_referers. Или наоборот.